
ينقسم المحتوى التدريبي إلى موضوعات رئيسية يتم تناولها من خلال:
 الأساسيات |  الدفاعات |  الهجمات |
• التعرف على الأمن السيبراني (مفهومه وأهميته ومساراته المهنية: مختبر اختراق، محلل أمن، مهندس أمن، محلل جنائي رقمي).
• التعرف على فرق الأمن السيبراني (الفريق الأحمر والفريق الأزرق) ومثلث CIA.
• فهم ماهية الاختراق وأنواع المخترقين ومراحل منهجيتهم.
• إدراك مفهوم البصمة الرقمية وأثر تسريبات البيانات.
• التهيّؤ للعمل على منصة TryHackMe.
• تطبيق أساسيات التشفير عبر شيفرة قيصر.
• التعرّف على نظام Kali Linux ودواعي استخدامه في مجال الأمن.
• تنفيذ الأوامر الأساسية للتفاعل مع نظام الملفات، وفهم عمل المستخدمين والمجموعات.
• استخدام العلامات (flags) والمعاملات (arguments) لتعزيز فعالية الأوامر.
• نسخ ونقل الملفات وإدارة صلاحيات الوصول إليها.
• استخدام محررات النصوص الطرفية مثل Nano، وتنزيل الملفات عبر أداة wget.
• التعرّف على الأنظمة الافتراضية (Virtual Machines) ودورها في بيئات التدريب الآمنة.
• فهم الفرق بين بروتوكول HTTP وHTTPS.
• التعرف على كيفية عمل نظام DNS ودوره في تصفح الإنترنت.
• فهم كيفية تفاعل مكونات الويب المختلفة (السيرفر، العميل، النطاق، إلخ).
• التمييز بين الثغرة وطريقة استغلالها.
• تطبيق عملي لتحليل وتفسير هذه المكونات من خلال المنصة.
• تدقيق يدوي لموقع إلكتروني لاكتشاف ثغرات الأمان باستخدام أدوات مطور المتصفح فقط.
• اكتشاف الأساليب المختلفة للعثور على محتوى بشكل غير مصرح به والوصول إلى صفحات سرية.
• التعرف على أشهر ثغرات تطبيقات الويب وطريقة استغلالها في بيئة آمنة.
• أنشطة وتطبيقات عملية على كل مرحلة في المنصة.
• إدراك ضعف كلمات المرور الشخصية وطرق تخمينها (كلمات سر مسربة، دارجة الاستخدام، متعلقة بهوية الشخص).
• توظيف الذكاء الاصطناعي لبناء أداة Python تُبرز هذا الضعف عبر توليد كلمات المرور.
• فهم أساسيات الشبكات والإنترنت والتعرف على مكوناتها الرئيسية.
• التمييز بين الراوتر والسويتش، وبين عنواني IP وMAC.
• ترسيخ مفاهيم الأسبوع عبر منافسة جماعية تُعزّز العمل الجماعي والتنافس المرح.
• إدراك مبدأ انتحال MAC وتطبيقه عمليًا.
• استيعاب مفهوم المنافذ والبروتوكولات الشائعة ووظيفتَي DNS وDHCP.
• شرح مفهوم أمن الشبكات وأهميته وأنواع الهجمات السيبرانية التي تستهدفها.
• إتقان فحص الشبكات والمنافذ عبر Nmap واكتشاف نقاط الضعف المحتملة بتطبيق عملي.
• استخدام Wireshark لالتقاط وتحليل حركة الشبكة واكتشاف الأنشطة المشبوهة.
• إدراك خطورة إرسال البيانات دون تشفير (HTTP مقابل HTTPS).
• التعرّف على أنواع البرمجيات الخبيثة، والتمييز بين التجزئة (Hashing) والتشفير.
• فحص سمعة الملفات عبر VirusTotal.
• فهم هجمات حجب الخدمة وشبكات الأجهزة المخترقة (Botnets) المستخدمة فيها.
• فهم الهندسة الاجتماعية والتصيّد وأنواعه وآلية الصفحات المزيّفة.
• تمييز علامات رسائل التصيّد من خلال بنائها واكتشافها عمليًا.
• تحصين الحسابات بكلمات مرور قوية والاستخدام الآمن لمدير كلمات المرور.
• استكشاف أدوات OSINT المستخدمة في التحقيقات وتقييم التهديدات.
• إدراك دور الفريق الدفاعي ومحلّل SOC، وضبط قواعد الجدار الناري لصدّ الهجمات.
• فهم نظام SIEM وأساسيات تسجيل الأحداث (Logging) ومصادر البيانات وطرق جمعها.
• التحقيق في التنبيهات حتى حجب المصدر الخبيث، ومقدمة في إدارة الحوادث الأمنية والاستجابة لها.
• توظيف أدوات الأسبوع في سلسلة هجوم متكاملة عبر تحدّي CTF ضمن الإطار القانوني.
• تطوير مهارات حل التحديات الأمنية بطريقة تفاعلية وتحفيزية.
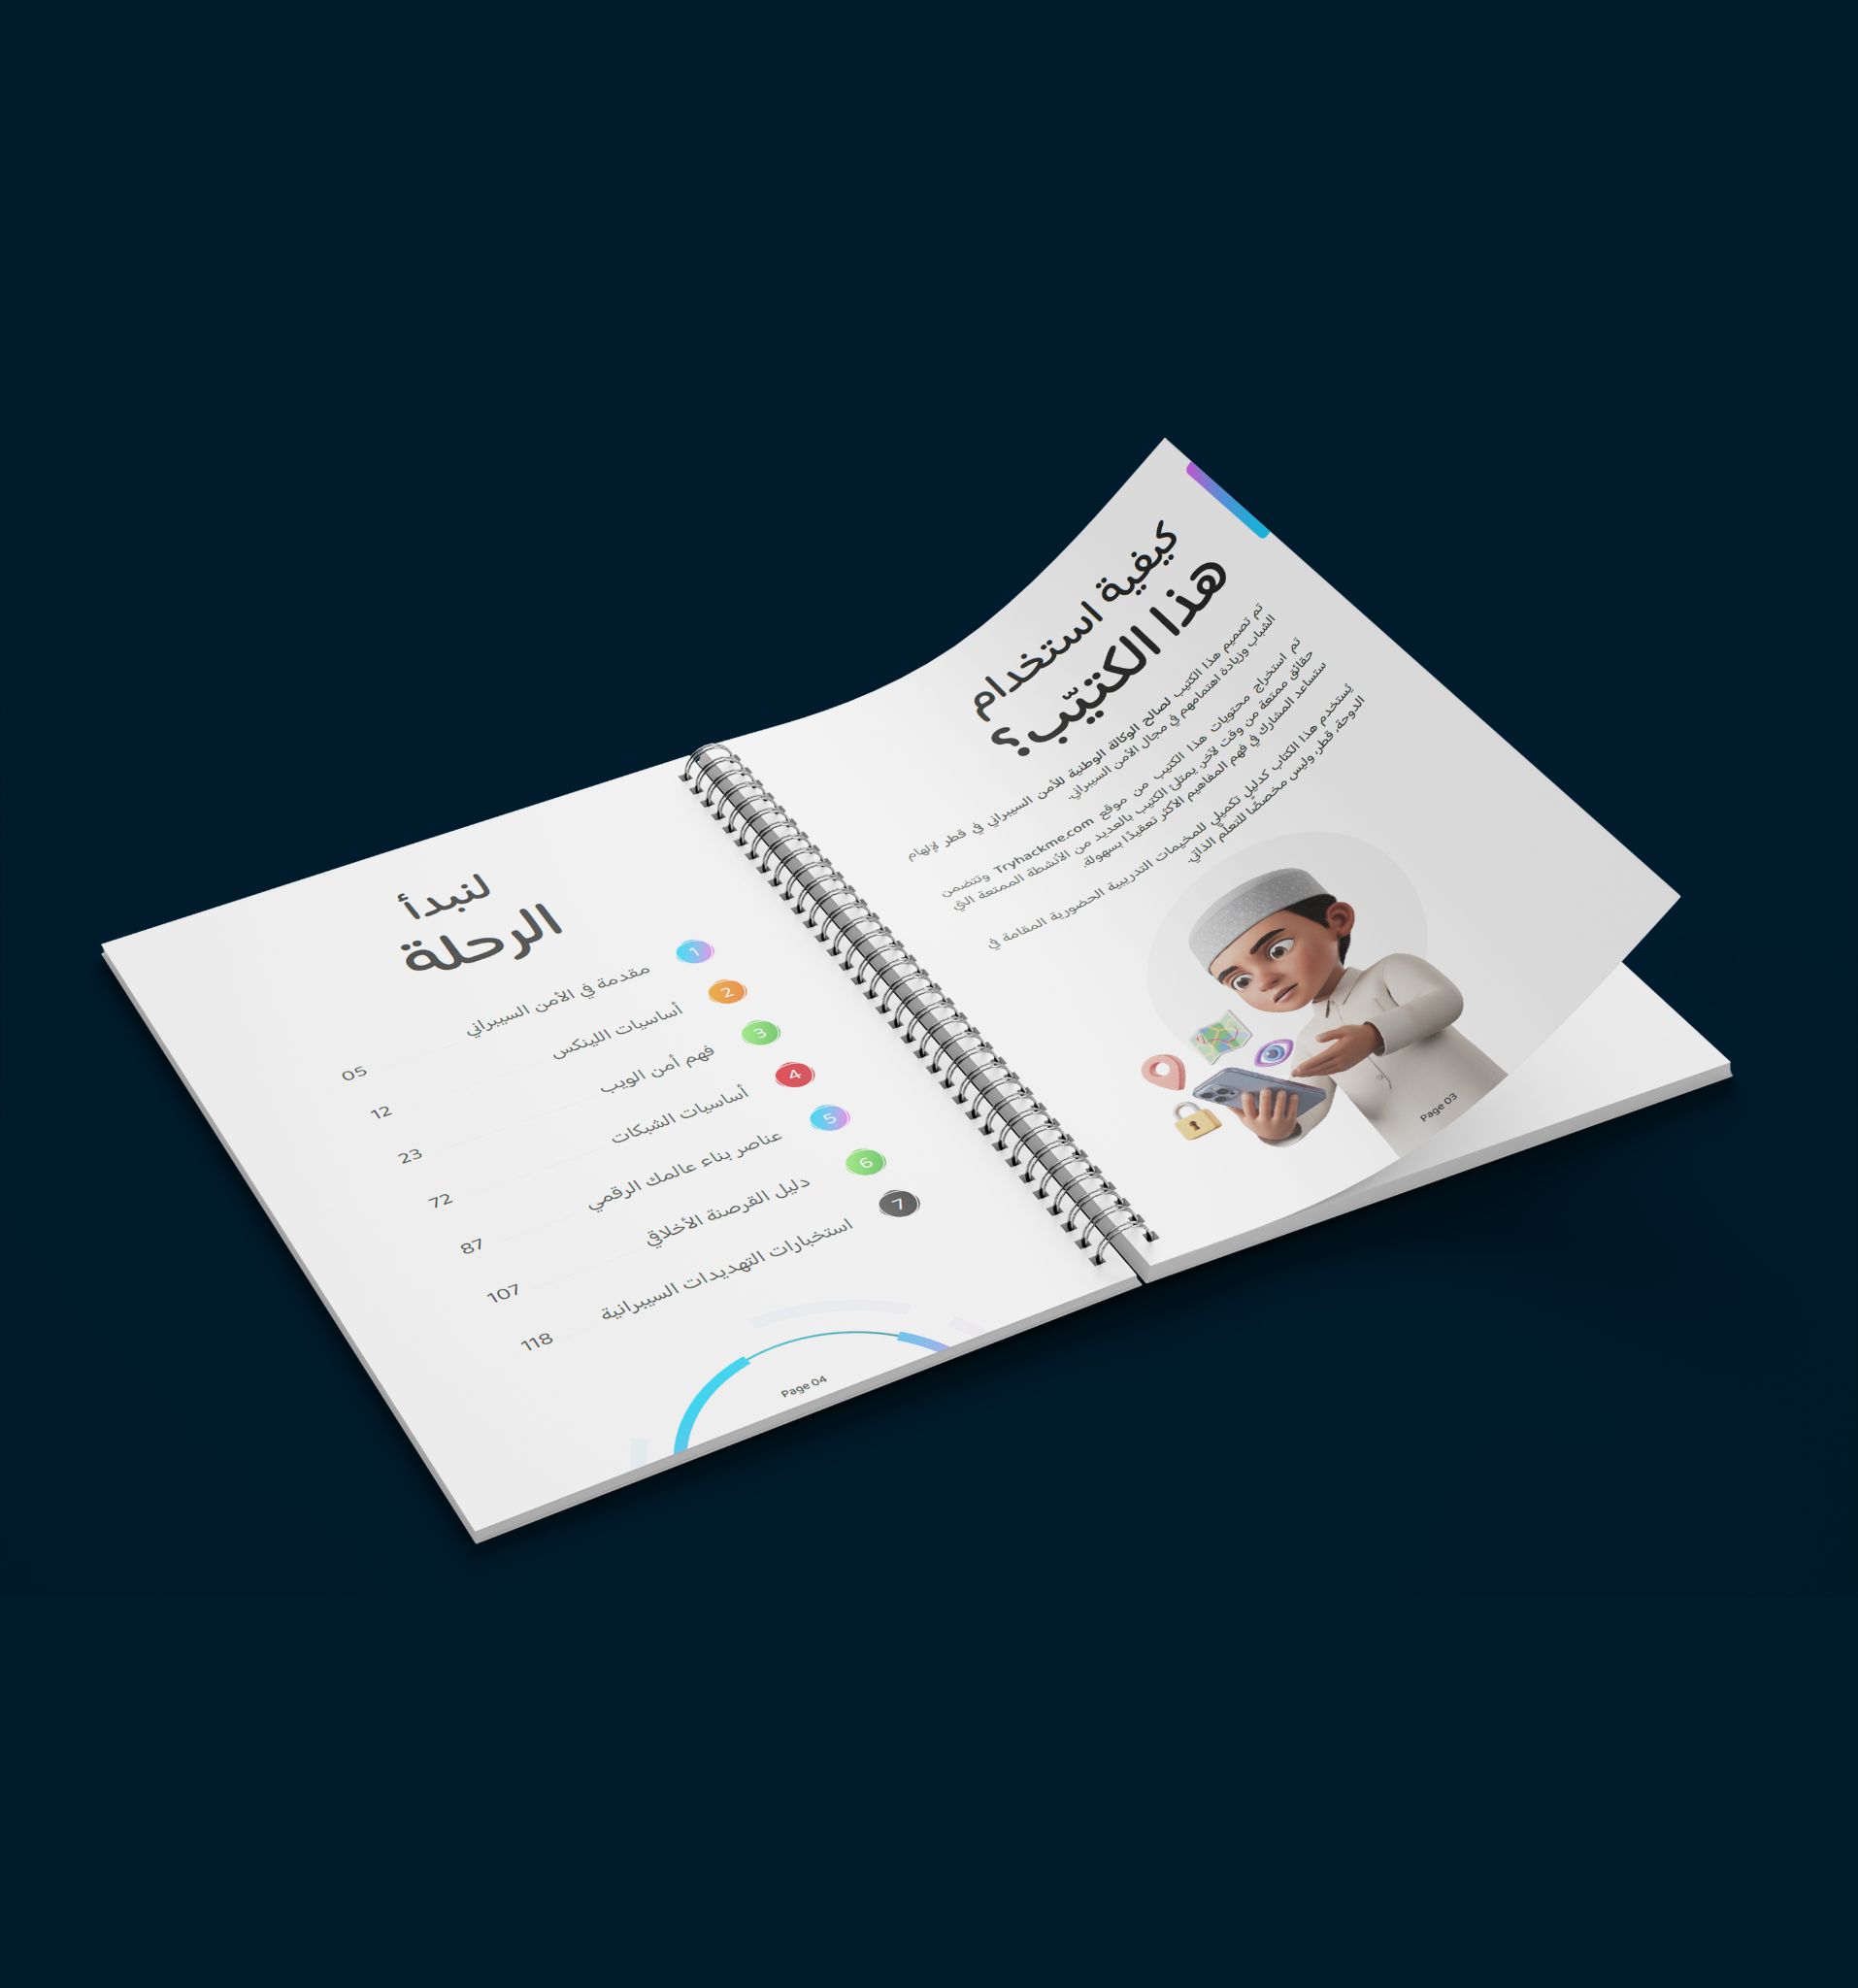
الكتيـب كتيب شامل صُمم لاحتواء كافة محتوى مخيم الأمن السيبراني، إلى جانب بعض الأنشطة الترفيهية الممتعة. يوفر هذا الكتيب مرجعًا شاملًا للمشاركين، ليتمكنوا من استرجاع المعلومات القيمة والأنشطة التفاعلية والتحديات الشيقة التي مروا بها خلال المخيم.
|  |
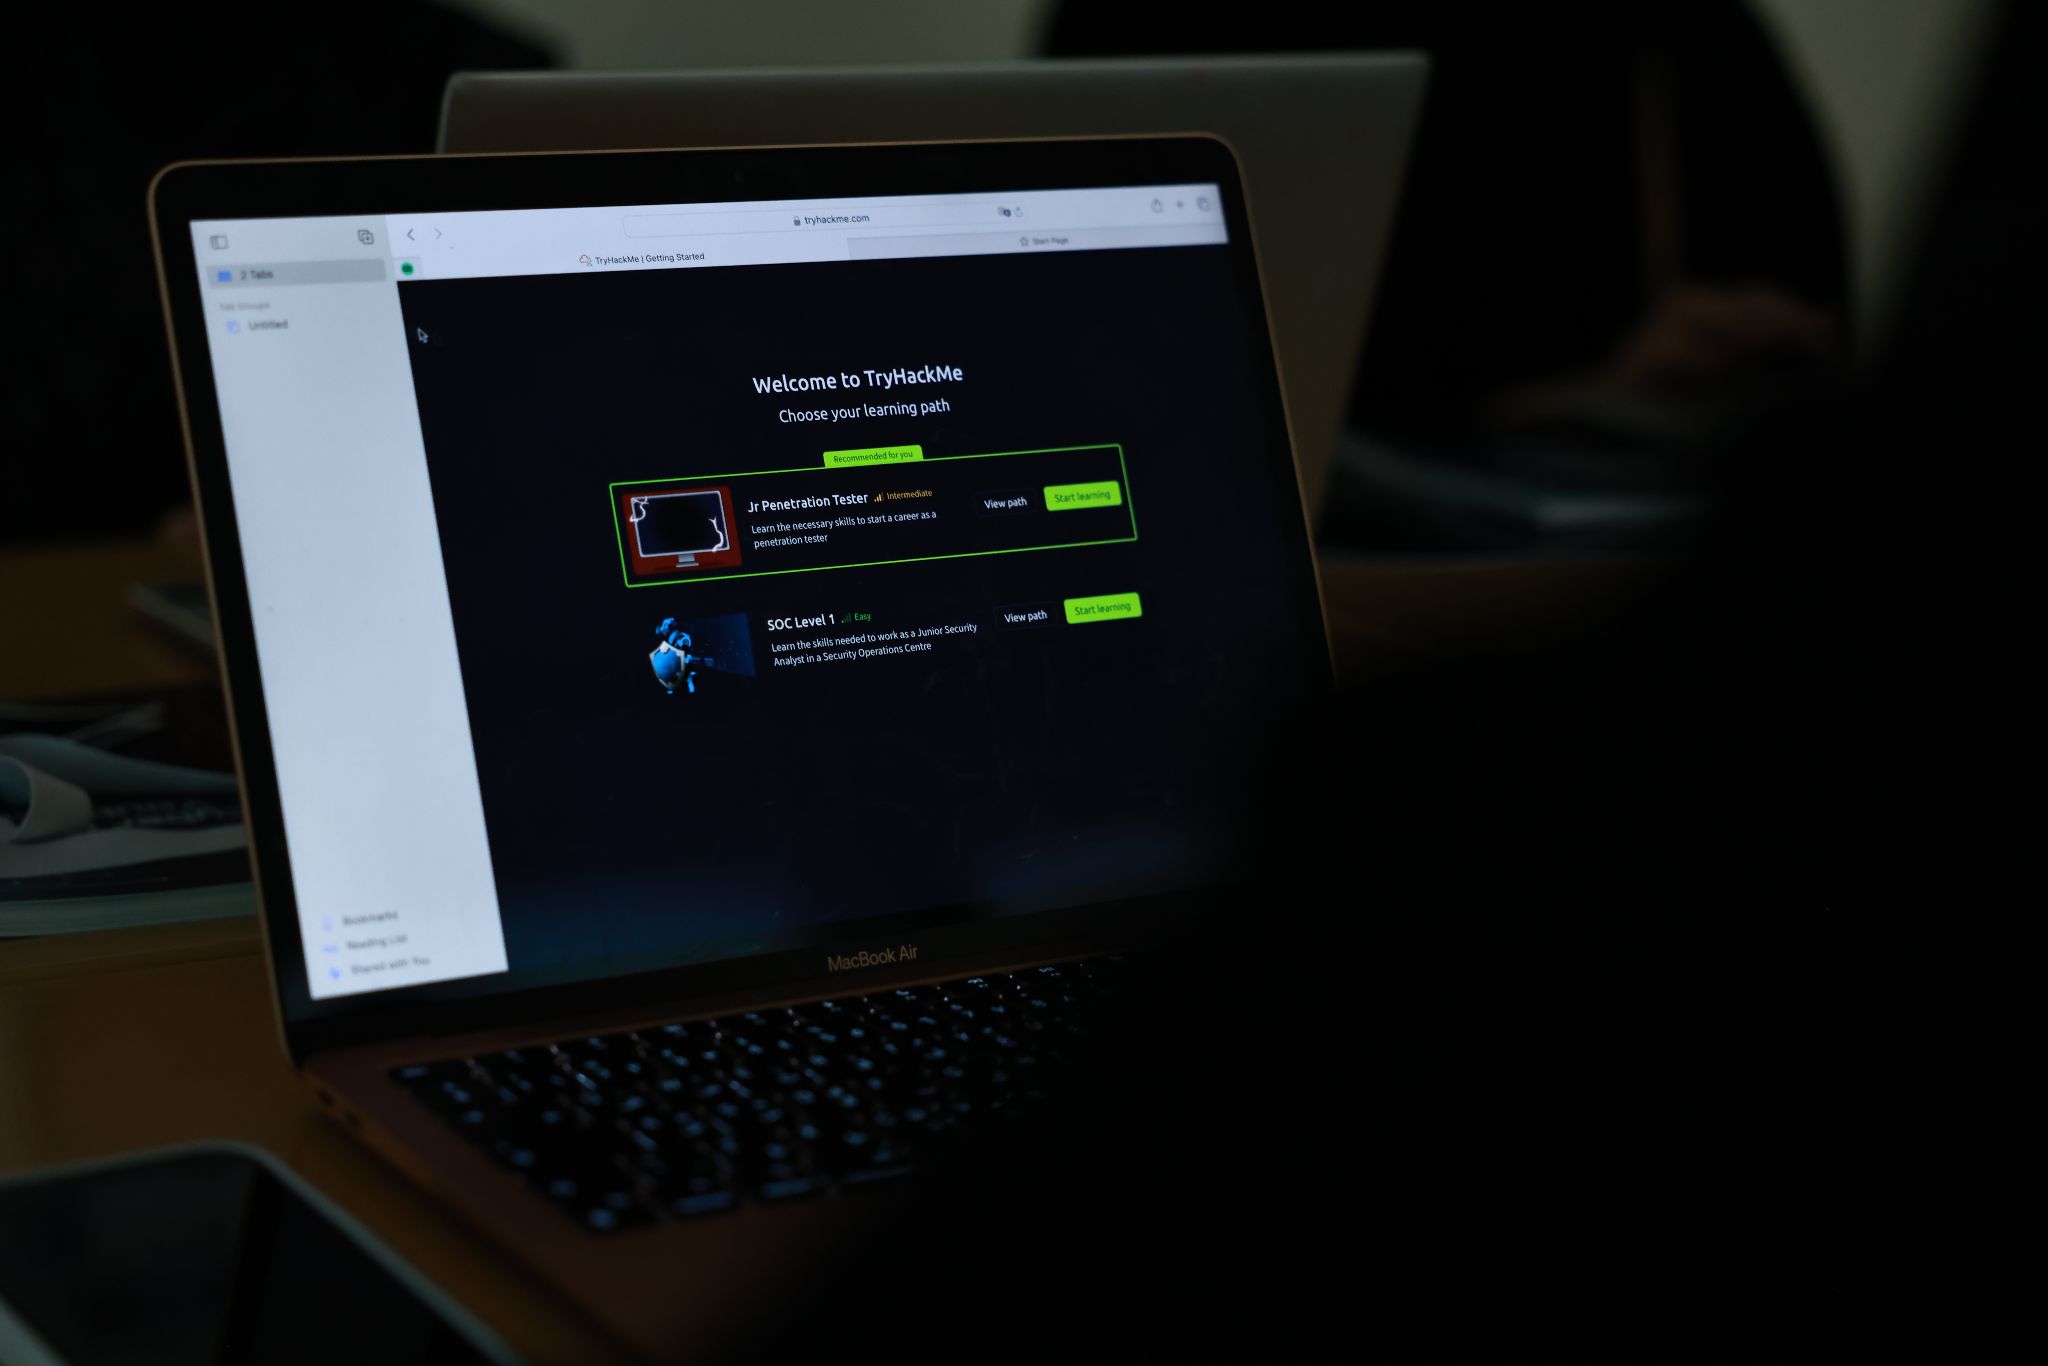 | منصـة TryHackMe منصة TryHackMe هي بيئة تعلم تفاعلية مصممة لتعزيز مهارات الأمن السيبراني من خلال التدريب العملي. توفر المنصة مختبرات افتراضية ودورات تدريبية تفاعلية، مما يتيح للمستخدمين اكتساب خبرة عملية في التعامل مع سيناريوهات الأمن السيبراني المختلفة. |
